En kompromitteret adgangskode er en kode, der er havnet i hænderne på andre – typisk fordi den er lækket ved et databrud hos en tjeneste, du bruger. Har du fået en advarsel fra Chrome, din iPhone eller din password manager, er det ikke nødvendigvis tegn på, at nogen allerede har været inde på din konto. Men det er et tydeligt signal om, at du skal skifte koden hurtigst muligt. Her gennemgår vi, hvad advarslen betyder, og hvad du konkret skal gøre.
Hvad betyder kompromitteret adgangskode?
At en adgangskode er kompromitteret betyder, at den ikke længere kan betragtes som hemmelig. Den er blevet kendt af uvedkommende og kan i princippet bruges af hvem som helst, der har fået fat i den.
Det sker oftest på en af disse måder:
- Databrud hos en tjeneste. Hackere bryder ind hos en webshop, et forum eller en app og stjæler databasen med brugernes login-oplysninger. Listerne bliver senere solgt eller delt på nettet.
- Phishing. Du er blevet narret til at indtaste din kode på en falsk login-side.
- Malware. Skadelig software på din computer eller telefon har opsnappet, hvad du skriver, eller læst gemte koder.
- Genbrug. Du har brugt den samme adgangskode et andet sted, hvor den er lækket. Så er den reelt kompromitteret overalt, hvor du bruger den.
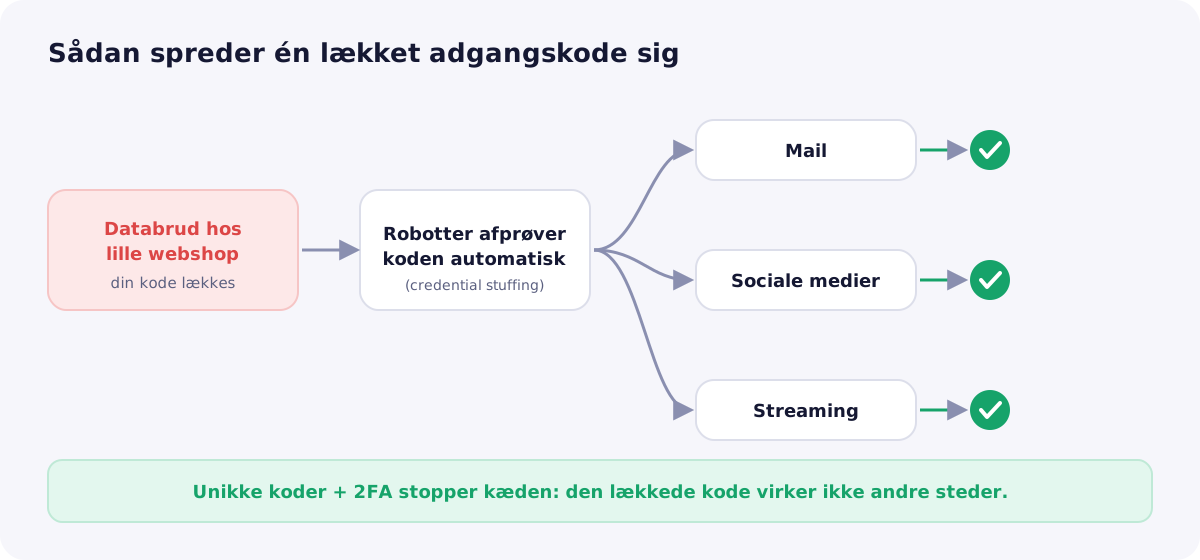
Det sidste punkt er det vigtigste at forstå. Kriminelle tester lækkede kombinationer af e-mail og adgangskode automatisk på mange andre sider. Det kaldes credential stuffing, og det virker kun, fordi så mange genbruger deres koder.
Når du får en advarsel: Hvad betyder beskederne?
Flere af de programmer, du sikkert allerede bruger, tjekker dine gemte koder op mod lister over kendte læk. Advarslerne kan lyde lidt forskelligt, fx "Denne adgangskode er dukket op i en datalæk" eller "Nogle af dine gemte adgangskoder er blevet lækket". Budskabet er det samme: Koden findes i en kendt samling af lækkede oplysninger.
Chrome og Google Password Manager
Ifølge Googles egen hjælpeside kan Chrome advare dig, hvis et brugernavn og en adgangskode, du bruger, er blevet afsløret ved et databrud. Chrome krypterer først oplysningerne og sammenligner dem med en krypteret liste over lækkede data, så Google ifølge virksomheden ikke selv ser dine koder undervejs. Du kan også tjekke alle dine gemte koder på én gang i Google Password Manager, som du finder i Chromes indstillinger under adgangskoder. Læs mere om, hvor dine koder ligger, i vores guide til mine adgangskoder.
iPhone, iPad og Mac
Apples indbyggede password manager holder også øje med lækkede koder og viser dem som sikkerhedsanbefalinger. Koder, der er fundet i et datalæk, bliver typisk fremhævet øverst, mens genbrugte og svage koder vises som mindre presserende anbefalinger. På nyere enheder finder du det i Adgangskoder-appen.
Password managers
De fleste dedikerede password managers har en funktion, der scanner dine koder for læk og svagheder. I vores database er fx dark web-overvågning nævnt som en fordel ved 1Password og Dashlane, mens NordPass har en data breach scanner. Fordelen ved en password manager er, at du får ét samlet overblik på tværs af browsere og enheder.
Is my password leaked? Sådan tjekker du selv
Vil du selv undersøge, om en kode eller e-mail er lækket, er tjenesten Have I Been Pwned, som drives af sikkerhedsforskeren Troy Hunt, et af de mest kendte steder at starte. Her kan du:
- Tjekke din e-mailadresse og se, hvilke kendte databrud den optræder i.
- Tjekke en adgangskode via funktionen Pwned Passwords.
Ifølge Troy Hunts egen gennemgang af funktionen sendes din adgangskode ikke til tjenesten. Din enhed laver i stedet en såkaldt hash af koden og sender kun de første fem tegn af den. Tjenesten svarer med alle lækkede hashes, der starter på samme måde, og selve sammenligningen sker lokalt hos dig. Mange password managers bruger netop denne metode bag kulissen.
Vær generelt varsom med ukendte sider, der beder dig skrive din adgangskode for at "tjekke" den. Et falsk tjek-værktøj er en oplagt måde at stjæle koder på.
Sådan gør du, når en adgangskode er kompromitteret
Bliv ikke handlingslammet af en lang liste. Tag det i denne rækkefølge:
- Skift adgangskoden på den berørte konto. Log ind direkte på tjenestens hjemmeside eller app – ikke via et link i en mail eller SMS. Vælg en ny, unik kode. En password manager kan generere en for dig.
- Skift koden alle andre steder, hvor du har brugt den. Det er her, de fleste glemmer noget. Har du genbrugt koden på ti sider, er alle ti i farezonen.
- Slå to-faktor godkendelse til. Så er en lækket kode ikke nok til at komme ind næste gang. Se vores guide til to-faktor godkendelse.
- Tjek kontoen for mistænkelig aktivitet. Se efter ukendte logins, ændrede indstillinger, nye videresendelsesregler i din mail eller ordrer, du ikke selv har lavet.
- Log ud af andre enheder. Mange tjenester har en funktion til at afslutte alle aktive sessioner.
- Hold øje med svindel. Efter et databrud følger der ofte phishing-mails, som udnytter, at folk forventer at høre fra tjenesten.
Hvilke konti skal du prioritere?
| Prioritet | Konti | Hvorfor |
|---|---|---|
| Højest | E-mail, password manager | Giver adgang til at nulstille alt andet |
| Høj | Bank-relaterede tjenester, betaling, webshops med gemt kort | Direkte økonomisk risiko |
| Middel | Sociale medier, Apple-, Google- og Microsoft-konti | Kan misbruges til svindel og give adgang til data |
| Lavere | Forums, nyhedsbreve, gamle konti | Lukker du dem helt, forsvinder risikoen |
Gamle konti, du ikke bruger længere, er i øvrigt en god anledning til oprydning. En konto, der er slettet, kan ikke blive overtaget.
Sådan undgår du kompromitterede adgangskoder fremover
Du kan ikke forhindre, at tjenester bliver hacket. Men du kan sørge for, at et læk ét sted ikke spreder sig til resten af dit digitale liv:
- Brug en unik adgangskode til hver konto. Det er det vigtigste enkeltråd. Så er skaden begrænset til den ene tjeneste.
- Lav lange, tilfældige koder. Læs vores råd om at lave en stærk adgangskode.
- Brug en password manager, så du ikke skal huske koderne selv. Den kan også advare dig, når en kode dukker op i et læk.
- Slå 2FA til på de vigtigste konti – eller brug passkeys, hvor det er muligt.
- Opdater dine enheder og browsere, så kendte sikkerhedshuller lukkes.
Ingen løsning gør dig 100 % sikker, men kombinationen af unikke koder og to-faktor godkendelse fjerner langt de fleste af de typiske risici.
Prøv selv: Se hvor stærk en kode er – og om den findes i kendte datalæk – med vores gratis værktøj Test mit password. Koden testes i din browser og sendes ikke til os.
Test dig selv: Kan du spotte svindlen? Tag vores gratis svindeltest med 10 rigtige typer sms'er, mails og falske hjemmesider – og se de tegn, der afslører dem.
Ofte stillede spørgsmål
Er min konto hacket, hvis jeg får en advarsel om en kompromitteret adgangskode?
Ikke nødvendigvis. Advarslen betyder, at koden findes i en kendt samling af lækkede oplysninger – ikke at nogen har brugt den. Men risikoen er reel, så skift koden med det samme og tjek kontoen for usædvanlig aktivitet.
Hvad betyder "Nogle af dine gemte adgangskoder er blevet lækket"?
Det er en typisk advarsel fra browserens indbyggede password manager. Den betyder, at en eller flere af de koder, du har gemt, er fundet i et datalæk. Åbn listen over dine gemte koder, se hvilke det drejer sig om, og skift dem én for én.
Kan jeg bare ignorere advarslen, hvis kontoen er ligegyldig?
Det kan være fristende, men vær opmærksom på genbrug. Hvis du har brugt den samme kode på vigtigere konti, er de også i fare. Bruger du ikke kontoen længere, er den bedste løsning ofte at slette den.
Hvor ofte bør jeg tjekke, om mine adgangskoder er lækket?
Bruger du en password manager eller browser med automatisk overvågning, sker det løbende. Ellers er det en god vane at tjekke din e-mail på Have I Been Pwned med jævne mellemrum og efter større, omtalte databrud.
Få styr på dine adgangskoder
Den nemmeste måde at undgå kompromitterede adgangskoder i fremtiden er at lade en password manager lave og huske unikke koder for dig – og advare dig, når noget lækker. Se vores sammenligning af de bedste password managers for at finde en, der passer til dig.