En stærk adgangskode er stadig en af de vigtigste ting, du kan gøre for at beskytte dine konti. Mange tror, at det handler om at blande store bogstaver, tal og udråbstegn, men i dag peger rådene i en anden retning: længde og unikhed betyder langt mere. I denne guide forklarer vi, hvad der gør en kode stærk, hvordan du laver en, og hvorfor en adgangskode generator ofte er den nemmeste vej.
Hvad gør en adgangskode stærk?
En adgangskode er stærk, når den er svær at gætte – både for mennesker og for de programmer, angribere bruger til at prøve millioner af kombinationer. Tre ting tæller mest:
- Længde. Hvert ekstra tegn gør antallet af mulige kombinationer markant større. En lang kode er sværere at knække end en kort, selv hvis den korte er fyldt med specialtegn.
- Uforudsigelighed. Koden må ikke bygge på ting, der kan gættes: dit navn, din hunds navn, din fødselsdato, holdets navn eller ord som "sommer" efterfulgt af et årstal.
- Unikhed. Hver konto skal have sin egen kode. Det er her, de fleste fejler – og det er ofte vigtigere end selve styrken.
Det sidste punkt er værd at understrege. Når et website bliver hacket, og koderne lækker, prøver angribere de samme kombinationer af e-mail og adgangskode på andre tjenester. Hvis du bruger den samme kode flere steder, kan ét læk åbne for mange konti på én gang. Selv den bedste adgangskode i verden hjælper ikke meget, hvis den er genbrugt.
Hvad siger eksperterne i dag?
Det amerikanske standardiseringsinstitut NIST udgiver retningslinjer for digital identitet, som mange virksomheder og myndigheder bygger deres regler på. Ifølge den seneste version af NIST SP 800-63B, der udkom i 2025, gælder blandt andet:
- En adgangskode, der bruges alene uden ekstra login-trin, skal være mindst 15 tegn.
- Systemer skal tillade lange koder (mindst 64 tegn) og gerne mellemrum.
- Krav om at blande bestemte tegntyper – fx "mindst ét tal og ét specialtegn" – frarådes.
- Du bør ikke tvinges til at skifte kode med faste mellemrum, men kun hvis der er mistanke om, at den er kompromitteret.
- Nye koder bør tjekkes mod lister over kendte, lækkede og meget almindelige adgangskoder.
Pointen er, at tvungne regler om tegntyper og hyppige skift ofte fører til forudsigelige mønstre som "Adgangskode1!" og "Adgangskode2!". En lang, tilfældig kode er bedre end en kort, kringlet en.
Gode adgangskoder: tre metoder der virker
Der er ikke kun én måde at lave gode adgangskoder på. Her er tre metoder, du kan vælge imellem afhængigt af, om koden skal huskes eller ej.
1. Lad en adgangskode generator gøre arbejdet
Til langt de fleste konti er det bedste råd, at du slet ikke selv finder på koden. En adgangskode generator – også kaldet en kodeord generator – laver en helt tilfældig kode på fx 20 tegn, som ingen kan gætte. Du skal ikke huske den, fordi den gemmes i din password manager og udfyldes automatisk.
2. Brug en huskesætning (passphrase)
Til de få koder, du faktisk skal kunne huske – typisk koden til din computer og hovedkoden til din password manager – er en passphrase et godt valg. Den består af fire-fem tilfældige ord, der ikke hænger logisk sammen, fx "kaffe-trappe-violin-skov-blæk". Den er lang, og den er nemmere at huske end en tilfældig tegnstreng.
Det vigtige er, at ordene er tilfældige. En kendt sangtekst, et citat eller en sætning om dig selv er langt lettere at gætte. Mange stærk adgangskode generator-værktøjer kan også lave passphrases med tilfældige ord, så du ikke selv skal vælge dem.
3. Undgå "smarte" erstatninger
At skrive "P@ssw0rd" i stedet for "Password" gør ikke koden meget stærkere. Angribernes værktøjer kender disse erstatninger og prøver dem automatisk. Det samme gælder et udråbstegn i slutningen eller et årstal efter et ord.
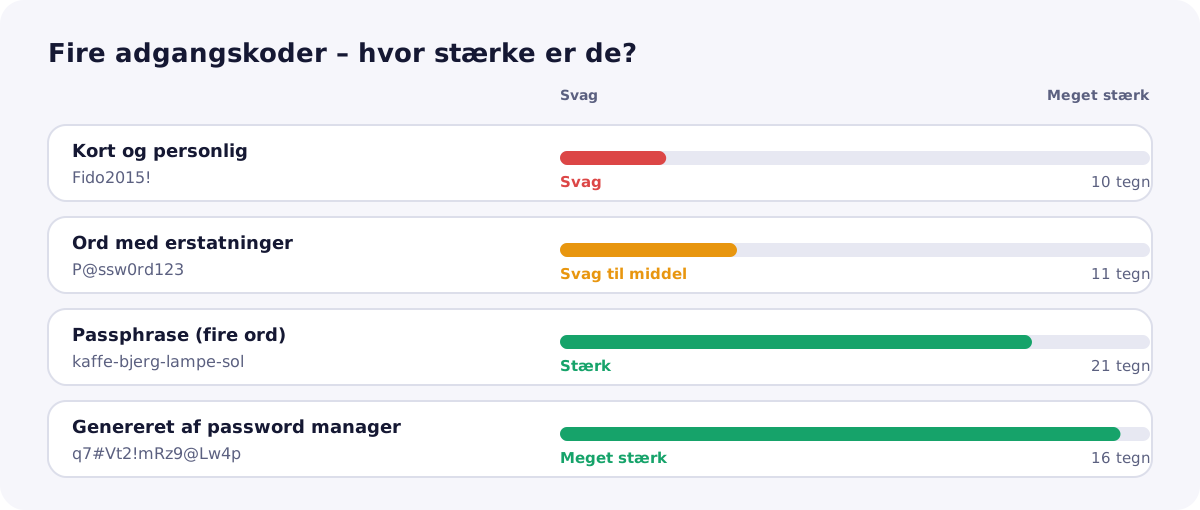
| Type | Eksempel | Vurdering |
|---|---|---|
| Kort og personlig | Mille2015 | Svag – let at gætte |
| Ord med erstatninger | S0mmer!2024 | Svag – forudsigeligt mønster |
| Tilfældige ord | kaffe-trappe-violin-skov-blæk | Stærk – lang og let at huske |
| Genereret kode | x7#Qm2vR!pL9zT4w&Kb8 | Meget stærk – skal gemmes |
Eksemplerne i tabellen er kun til illustration – brug dem selvfølgelig ikke.
Sådan laver du en stærk adgangskode – trin for trin
Hvis du vil i gang i dag, er her en enkel fremgangsmåde:
- Vælg en password manager. Den gemmer dine koder krypteret og har en indbygget generator. Se vores sammenligning af password managers, hvis du er i tvivl om, hvilken du skal vælge.
- Lav en stærk hovedkode. Brug en passphrase på mindst fem tilfældige ord. Det er den eneste kode, du skal huske.
- Slå to-faktor-godkendelse til på din password manager og dine vigtigste konti, fx e-mail og bank.
- Skift de vigtigste koder først. Start med din e-mail, fordi den bruges til at nulstille koder alle andre steder. Tag derefter sociale medier, webshops med gemte kort og cloud-tjenester.
- Brug generatoren til resten. Hver gang du logger ind på en gammel konto, så lad generatoren lave en ny, unik kode.
Du behøver ikke skifte alt på én aften. Det vigtigste er, at du får styr på de konti, der betyder mest. Og leder du efter engelske guides under "how to create a strong password", er rådene de samme: lang, tilfældig og unik.
Hvor sikkert er mit password?
Mange søger på "hvor sikkert er mit password" og indtaster deres kode på et tilfældigt website for at få den testet. Det bør du være varsom med. Du ved ikke, hvad siden gør med det, du skriver.
Brug i stedet de tjek, der er indbygget i din password manager. De fleste kan vise dig, hvilke koder der er svage, genbrugte eller har været med i et kendt datalæk. Tjenesten Have I Been Pwned har også en database over lækkede adgangskoder, som flere password managers bruger til at advare dig uden at sende hele koden afsted. Får du at vide, at en kode er lækket, skal du skifte den med det samme – vi forklarer mere i vores guide om kompromitterede adgangskoder.
Tre hurtige spørgsmål kan også give dig et fingerpeg:
- Er koden kortere end 15 tegn?
- Bruger du den samme kode – eller en variation af den – flere steder?
- Indeholder den et navn, en dato eller et ord, der siger noget om dig?
Svarer du ja til bare ét af dem, er det en god idé at skifte koden.
Hvilken adgangskode generator skal du bruge?
Næsten alle password managers har en generator, hvor du kan vælge længde og om koden skal indeholde tal, symboler eller ord. Det giver mening at bruge generatoren i det program, der også gemmer koderne, så du slipper for at kopiere frem og tilbage.
- Bitwarden har en gratis plan med password generator og kan både lave tilfældige koder og passphrases.
- 1Password har generator, passkeys og overvågning af lækkede koder, men har ingen gratis plan.
- Proton Pass har en god gratis plan og et stærkt fokus på privatliv.
Vil du ikke betale, kan du se vores oversigt over gratis password managers. Browserens indbyggede løsninger, som Chrome og Safari, kan også foreslå stærke koder, men er mere bundet til én platform.
Er passkeys afløseren?
Flere og flere tjenester tilbyder passkeys, hvor du logger ind med fingeraftryk, ansigtsgenkendelse eller din PIN-kode i stedet for en adgangskode. Det fjerner mange af problemerne med svage og genbrugte koder. Men passkeys er ikke tilgængelige overalt endnu, så du får brug for stærke adgangskoder i mange år frem. Læs mere i vores guide: Hvad er en passkey?
Ofte stillede spørgsmål
Hvor lang skal en stærk adgangskode være?
Jo længere, jo bedre. NIST anbefaler mindst 15 tegn, når koden bruges alene. Til koder, der laves af en generator og gemmes i en password manager, er 20 tegn eller mere et godt udgangspunkt.
Skal jeg skifte adgangskode med jævne mellemrum?
Nej, ikke hvis koden er stærk og unik. De nuværende anbefalinger siger, at du skal skifte koden, når der er mistanke om, at den er lækket eller misbrugt – ikke efter en fast kalender.
Er det sikkert at bruge en adgangskode generator online?
Generatoren i en anerkendt password manager er det sikreste valg, fordi koden laves og gemmes samme sted. Vær mere forsigtig med ukendte websites, hvor du ikke ved, om koden bliver logget.
Hvordan husker jeg alle mine stærke adgangskoder?
Det skal du ikke. Lad en password manager huske dem, og koncentrér dig om én stærk hovedkode. Læs mere om, hvordan en password manager virker.
Find den rigtige password manager
En stærk adgangskode bliver først rigtig nyttig, når du kan bruge en unik kode til hver eneste konto uden at skulle huske dem. Det er præcis det, en password manager er lavet til. Se vores sammenligning af de bedste password managers i 2026, og find den, der passer til dig.